Per le organizzazioni inserite nell’elenco NIS nel 2025, l’adeguamento NIS2 raggiunge a ottobre 2026 il suo snodo più operativo. Ottobre è infatti il termine per attuare le misure di sicurezza di base. L’obbligo di notificare gli incidenti significativi, invece, è operativo dall’inizio dell’anno.
Il D.Lgs. 138/2024, che recepisce la direttiva in Italia, chiede all’articolo 24 «misure tecniche, operative e organizzative». Le prime si acquistano e si configurano; le altre si costruiscono con procedure scritte e responsabilità attribuite con chiarezza. A queste si aggiunge un presidio capace di intercettare un incidente anche a uffici chiusi. È infatti da quel momento che decorrono i tempi di notifica.
Laser Romae, ESET Platinum Partner, affianca le aziende su entrambi i fronti. Il punto di partenza è il quadro normativo aggiornato. Da lì si arriva ai criteri per scegliere tra ESET PROTECT Elite, MDR e MDR Ultimate. Ogni scelta si colloca poi in un percorso di adeguamento NIS2 che innesta la protezione tecnica su una governance documentata.
In sintesi (aggiornato a ottobre 2026)
- La NIS2 è la Direttiva (UE) 2022/2555 sulla cybersicurezza, recepita in Italia con il D.Lgs. 138/2024.
- Riguarda le medie e grandi imprese dei settori critici e alcune categorie indipendentemente dalla dimensione.
- I soggetti inseriti nell’elenco ACN nel 2025 devono attuare le misure di sicurezza di base entro ottobre 2026.
- Gli incidenti significativi si notificano al CSIRT Italia entro 24 ore, con notifica completa entro 72 ore.
- ESET PROTECT MDR e MDR Ultimate affidano il presidio degli alert agli analisti ESET, 24 ore su 24.
- Laser Romae, ESET Platinum Partner, affianca le aziende dall’analisi iniziale alla governance documentata.
Adeguamento NIS2 e D.Lgs. 138/2024: il quadro normativo nel 2026
L’Italia ha recepito la Direttiva (UE) 2022/2555 con il D.Lgs. 4 settembre 2024, n. 138, in vigore dal 16 ottobre 2024. Il decreto designa l’ACN come autorità nazionale competente e affida al CSIRT Italia la ricezione delle notifiche di incidente.
L’Agenzia per la Cybersicurezza Nazionale, nata nel 2021, presidia la sicurezza informatica del Paese. Il CSIRT Italia ne è la struttura operativa: riceve le segnalazioni e affianca le organizzazioni colpite nella gestione dell’incidente.
Dopo la prima fase di registrazione, conclusa a febbraio 2025, l’Agenzia ha definito gli obblighi di base con la Determinazione 379907/2025. Il provvedimento si applica dal 15 gennaio 2026 e segue un meccanismo a scorrimento. Dalla comunicazione di inserimento nell’elenco, infatti, ciascun soggetto dispone di nove mesi per attivare la notifica degli incidenti.
Per attuare le misure di sicurezza di base, invece, i mesi a disposizione sono diciotto.
- 16 ottobre 2024: entrata in vigore del D.Lgs. 138/2024.
- 15 gennaio 2026: applicazione della Determinazione ACN 379907/2025 sugli obblighi di base.
- Gennaio 2026: obbligo di notifica operativo per i soggetti inseriti nell’elenco nel 2025.
- Ottobre 2026: termine per le misure di sicurezza di base dei soggetti inseriti nel 2025.
- 1 gennaio – 28 febbraio 2027: finestra annuale di registrazione sulla piattaforma ACN.
- 1 gennaio 2027: obbligo di notifica per i soggetti inseriti nell’elenco nel 2026.
- 31 luglio 2027: termine per le misure di sicurezza di base dei soggetti inseriti nel 2026.
Per questo il termine di ottobre 2026 dipende dalla data in cui ciascuna organizzazione ha ricevuto la comunicazione di inserimento. È quella data a far decorrere i diciotto mesi.
A chi si applica la NIS2: soggetti essenziali e importanti
Rientrano nell’ambito di applicazione i soggetti pubblici e privati che operano nei settori elencati negli allegati del decreto.
Devono inoltre superare le soglie della media impresa. Le soglie corrispondono ad almeno 50 dipendenti oppure a oltre 10 milioni di euro di fatturato o di bilancio annuo. Per alcune categorie, invece, l’obbligo scatta indipendentemente dalla dimensione. È il caso dei fornitori di reti e servizi di comunicazione elettronica, dei prestatori di servizi fiduciari e dei fornitori unici di servizi critici.
La distinzione tra soggetti essenziali e importanti dipende dalla dimensione dell’organizzazione e dalla criticità del settore in cui opera.
Non è però l’azienda a stabilirla: è l’ACN a comunicarla, sulla base delle informazioni trasmesse in fase di registrazione.
Secondo i dati diffusi dall’Agenzia nel 2026, l’elenco nazionale comprende oltre 20.000 organizzazioni, più di 5.000 delle quali classificate come essenziali.
Il perimetro ha poi un effetto di trascinamento sulla filiera. I soggetti NIS devono infatti governare il rischio legato ai propri fornitori e, dal 2026, indicare all’ACN quelli rilevanti. Anche un’impresa esclusa dall’elenco può quindi ricevere dai clienti richieste di garanzie sulle proprie misure di sicurezza.
Obblighi per l'adeguamento NIS2: misure di base e responsabilità degli organi
L’articolo 24 del decreto, corrispondente all’articolo 21 della direttiva, impone misure adeguate e proporzionate al rischio, tra cui:
- analisi dei rischi;
- gestione degli incidenti;
- continuità operativa;
- sicurezza della catena di approvvigionamento;
- formazione;
- crittografia e autenticazione a più fattori.
Le specifiche di base dell’ACN traducono questi principi in requisiti verificabili. Per i soggetti importanti prevedono 37 misure e 87 requisiti; per quelli essenziali, 43 misure e 116 requisiti.
Il ruolo degli organi di amministrazione
L’articolo 23 sposta la sicurezza informatica nell’agenda del consiglio di amministrazione. Gli organi di amministrazione e direttivi:
- approvano le modalità di attuazione delle misure;
- ne sovrintendono l’applicazione;
- rispondono delle violazioni;
- sono tenuti a seguire una formazione specifica e a promuoverla tra il personale.
Politiche e procedure, per essere conformi, devono risultare formalmente approvate da questi organi.
Le sanzioni previste
Per i soggetti essenziali le sanzioni amministrative arrivano a 10 milioni di euro o al 2% del fatturato mondiale annuo, se superiore.
Per i soggetti importanti, invece, il tetto è di 7 milioni di euro o dell’1,4%. In caso di inottemperanza alle diffide dell’ACN, il decreto prevede anche misure accessorie nei confronti dei vertici. Si arriva fino all’incapacità temporanea di svolgere funzioni dirigenziali.
Chi ha già adottato un Modello 231 riconoscerà la logica. Anche qui la conformità si dimostra con evidenze documentate, soggette a revisione continua, in coerenza con l’evoluzione dell’assetto organizzativo.
Notifica incidenti NIS2: le scadenze di 24 e 72 ore
L’articolo 25 del D.Lgs. 138/2024 scandisce la notifica di un incidente significativo al CSIRT Italia in tre momenti. I termini decorrono da quando l’organizzazione ne viene a conoscenza:
- Pre-notifica entro 24 ore, senza ingiustificato ritardo.
- Notifica entro 72 ore, con una prima valutazione di gravità e impatto e gli eventuali indicatori di compromissione.
- Relazione finale entro un mese dalla notifica. Se l’incidente è ancora in corso, si invia invece una relazione mensile sui progressi e la relazione finale entro un mese dalla chiusura.
In questa prima fase di applicazione, l’ACN considera significativi gli incidenti che comportano:
- la perdita di riservatezza di dati digitali verso l’esterno;
- la perdita di integrità di dati digitali con impatto verso l’esterno;
- la violazione dei livelli di servizio attesi;
- solo per i soggetti essenziali, l’accesso non autorizzato, o con abuso di privilegi, a dati digitali.
La notifica al Garante prevista dal GDPR per i data breach resta un obbligo distinto.
Chi presidia gli alert quando l'ufficio è chiuso
Un alert generato il venerdì sera e letto il lunedì mattina significa sessanta ore di attività malevola senza contenimento. Le specifiche di base chiedono di rilevare e gestire gli incidenti con continuità. Inoltre, la qualità delle informazioni da trasmettere entro 72 ore dipende da chi osservava i sistemi all’inizio dell’incidente.
Per molte organizzazioni il punto critico è la capacità di presidio, più che la tecnologia. Team IT di poche persone, impegnati anche su help desk e infrastruttura, non possono infatti garantire una sorveglianza notturna e festiva. È la distanza tra l’organico disponibile e la copertura richiesta a orientare la scelta del livello di protezione.
ESET PROTECT Elite, MDR o MDR Ultimate: quale livello scegliere
Il livello di protezione adeguato dipende da quanta parte del presidio un’organizzazione è in grado di sostenere internamente. ESET PROTECT si articola in tre livelli, ciascuno dei quali include il precedente.
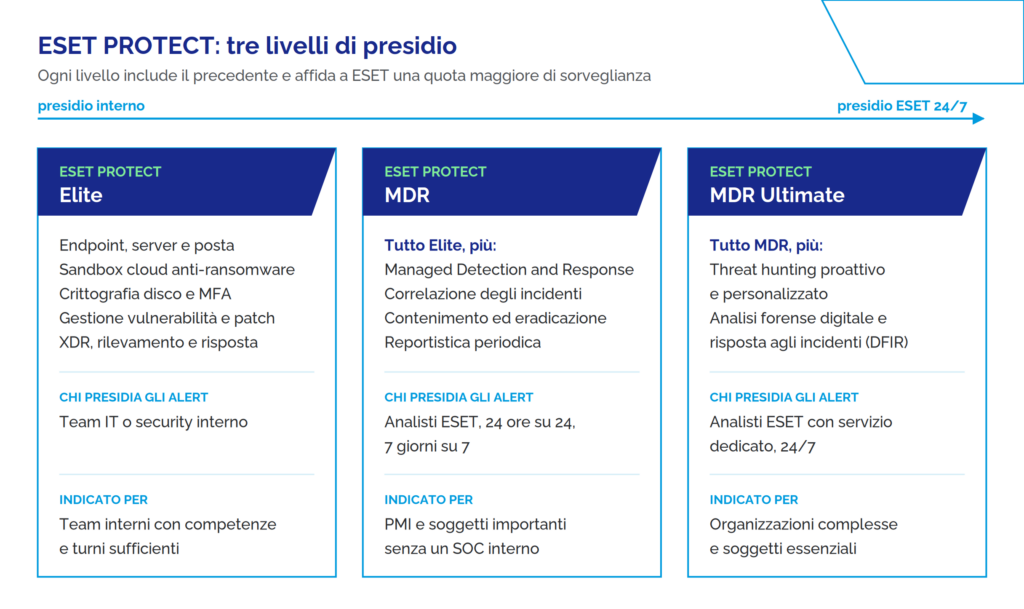
In breve, la differenza tra i livelli sta in chi presidia gli alert:
- ESET PROTECT Elite lascia il presidio al team IT o security interno;
- ESET PROTECT MDR lo affida agli analisti ESET, 24 ore su 24 e 7 giorni su 7;
- ESET PROTECT MDR Ultimate aggiunge threat hunting proattivo e analisi forense digitale.
ESET eroga il servizio MDR anche attraverso un team italiano, attivo in continuità e in lingua italiana.
È un aspetto pratico quando le informazioni sull’incidente devono confluire rapidamente nella notifica al CSIRT Italia.
Il percorso di adeguamento NIS2 con Laser Romae
Il lavoro di Laser Romae comincia da un’analisi iniziale e prosegue sulla governance, la parte che nessun software copre da solo. Il percorso di adeguamento NIS2 si sviluppa in quattro fasi.
- Analisi iniziale. Si verifica se e come la NIS2 riguarda l’organizzazione, e con quale classificazione. Poi si misura la copertura di sicurezza già in essere rispetto alle misure di base.
- Scelta del livello di protezione. Sulla base del team IT e della sua capacità di presidio, si individua il livello ESET PROTECT più coerente. Quindi se ne pianifica l’attivazione.
- Governance e procedure. Laser Romae definisce e documenta insieme all’azienda le politiche di sicurezza e la procedura di gestione degli incidenti. Fissa inoltre i criteri per stabilire cosa notificare e i ruoli, come il punto di contatto e il referente CSIRT. Gli organi di amministrazione approvano poi l’intero impianto.
- Mantenimento. Laser Romae rivede le procedure nel tempo, in linea con gli aggiornamenti annuali richiesti dall’ACN e con l’evoluzione delle specifiche.
Nella fase di governance, la Link Suite, la piattaforma di compliance di Laser Romae, supporta la gestione documentale. Traccia inoltre le revisioni dei documenti approvati, così che le evidenze siano già disponibili in caso di verifica.
Ne risulta un assetto in cui gli analisti ESET sorvegliano l’ambiente a ogni ora. Intanto la procedura per gestire e notificare un incidente esiste già, scritta e approvata prima che serva.
Domande frequenti sull'adeguamento NIS2
La NIS2 si applica anche alle PMI?
Sì, alle medie imprese dei settori previsti. Rientrano le aziende con almeno 50 dipendenti oppure con oltre 10 milioni di euro di fatturato o di bilancio annuo. Per alcune categorie l’obbligo vale indipendentemente dalla dimensione. Le piccole imprese fuori perimetro possono comunque ricevere richieste di garanzie dai clienti NIS2 di cui sono fornitrici.
Qual è la scadenza NIS2 di ottobre 2026?
È il termine per attuare le misure di sicurezza di base per i soggetti inseriti nell’elenco ACN nel 2025. Il calcolo esatto parte dalla data della comunicazione di inserimento, da cui decorrono diciotto mesi.
Entro quanto tempo bisogna notificare un incidente al CSIRT Italia?
La prenotifica parte entro 24 ore da quando si viene a conoscenza di un incidente significativo. Seguono la notifica entro 72 ore e la relazione finale entro un mese.
Esiste una certificazione NIS2?
No. L’adeguamento NIS2 si dimostra con evidenze: misure attuate, politiche approvate dagli organi di amministrazione, procedure documentate e registrazioni delle attività.
Un servizio MDR aiuta a rispettare gli obblighi di notifica?
Un servizio di Managed Detection and Response garantisce il monitoraggio continuo e la classificazione degli incidenti anche fuori orario. Fornisce inoltre le informazioni tecniche da trasmettere al CSIRT Italia. La decisione di notificare e l’invio restano in capo all’organizzazione, secondo la procedura che ha adottato.
L'adeguamento NIS2 è finanziabile con il voucher MIMIT?
Il Voucher Cloud & Cybersecurity del Ministero delle Imprese e del Made in Italy copre il 50% della spesa fino a 20.000 euro. Le FAQ ministeriali, inoltre, ammettono anche gli investimenti finalizzati all’adeguamento NIS2. Lo sportello resta aperto dal 10 novembre 2026 al 20 gennaio 2027. Il fornitore deve comparire nell’elenco MIMIT, che include anche Laser Romae.
Adeguamento NIS2: come valutare il livello di protezione
Prima di scegliere una soluzione, tre verifiche orientano l’intero percorso:
- se l’organizzazione rientra tra i soggetti essenziali o importanti;
- chi controlla gli alert di sicurezza di notte e nei fine settimana;
- se esiste una procedura scritta per decidere cosa notificare e in quali tempi.
Per una valutazione gratuita del livello di protezione più adatto alla vostra organizzazione, scrivete a sales@laserromae.it oppure consultate la pagina Contatti.
